
Akıllı Araçlar Gerçekten Birer Siber Silaha Dönüşebilir mi? Teknik ve Stratejik Bir Analiz
Günümüz dünyasında teknoloji ve güvenlik kavramları, daha önce hiç olmadığı kadar iç içe geçmiş durumda. Geçtiğimiz günlerde kamuoyuna yansıyan ve TEI Genel Müdürü Sayın Mahmut Faruk Akşit'in Denizli’deki bir konferansta yabancı elektrikli otomobillerin savunma sanayisi kampüslerine alınmaması yönündeki açıklamalarını içeren haberler, dijital çağın en kritik meselelerinden birini yeniden gündeme taşıdı: Akıllı ve bağlantılı araçlar, gerekli güvenlik önlemleri alınmadığında birer siber güvenlik tehdidine ve hatta stratejik silaha dönüşebilir mi?

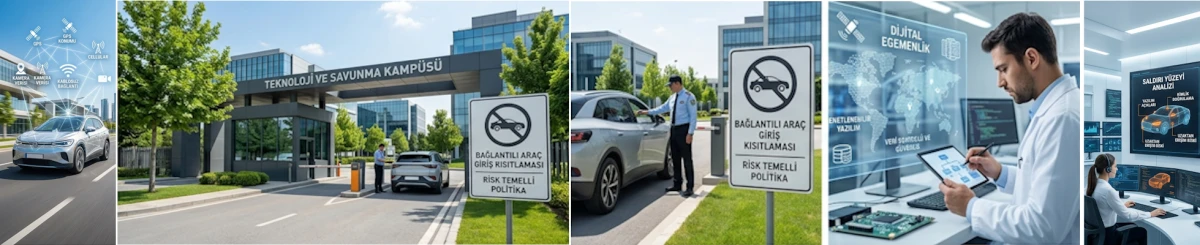
Kuşkusuz bu soruya verilecek yalın yanıt "Evet dönüşebilir"dir. Ancak bilimsel ve akademik disiplin, bizlere popülist kaygılardan uzak durmayı, teknik olarak "mümkün" olan senaryolar ile gerçekleştiği "kanıtlanmış" olguları ve kurumsal tedbirleri titizlikle birbirinden ayırmayı sorumluluk olarak yükler.
Tekerlekli Bilgisayarlar ve Saldırı Yüzeyi
Meselenin özünde yatan somut bir gerçek var: Modern otomobiller artık yalnızca mekanik ulaşım araçları değildir. Kameralar, sensörler, lidar (Light Detection and Ranging - Işık Tespiti ve Uzaklık Ölçümü), radar, konum belirleme sistemleri, kablosuz bağlantı modülleri ve onlarca Elektronik Kontrol Birimi (ECU-Electronic Control Unit - Elektronik Kontrol Ünitesi) içeren hareketli birer bilgisayar sistemidir.
Bu donanımsal yapı, araçların çevrelerini algılamasını, sürüş güvenliğini artırmasını ve haritalama yapabilmesini sağlar. Ancak ABD Ulusal Karayolu Trafik Güvenliği İdaresi'nin (NHTS-National Highway Traffic Safety Administration: Amerika Birleşik Devletleri Ulaştırma Bakanlığı'na bağlı olan Ulusal Karayolu Trafik Güvenliği İdaresi) de vurguladığı üzere, karmaşık yazılımlar ve kablosuz bağlantılar araçların "saldırı yüzeyini" genişletmektedir. Belirli güvenlik açıkları ve uygun koşullar oluştuğunda, kritik sistemlerin uzaktan manipüle edilme riski göz ardı edilemez!
Ne var ki, bir teknolojinin kötüye kullanılabilme potansiyelinin bulunması, o teknolojinin her koşulda ve her araçta kötüye kullanıldığı anlamına gelmez.
Yapay Zekâ Bir Otomobili "Füze" Yapabilir mi?
Tartışmaların en iddialı boyutu, yapay zekânın otomobilleri adeta bir füze gibi hedefe yönlendirerek kullanabileceği söylemidir. Burada teknik analiz açısından üç kritik aşamayı birbirinden ayırmak icap eder:
- Yapay Zekâ Simülasyonu: Bir yapay zekâ modelinin savaş simülasyonunda otomobili bir saldırı aracı olarak seçmesi, modele verilen senaryonun bir çıktısıdır. Bu durum, modelin gerçek dünyadaki bir araca erişimi olduğunu göstermez.
- Sistem Erişimi: Gerçek bir aracın uzaktan kontrol edilebilmesi için yazılım ve kimlik doğrulama mimarisinde istismar edilebilir somut bir zafiyet bulunmalıdır. Her araçta bu açıklığın var olduğunu varsaymak teknik bir hatadır.
- Fiziksel Saldırı Kapasitesi: Aracın hareketini ele geçirip bunu güvenilir bir fiziksel saldırıya dönüştürmek, son derece ileri düzeyde operasyonel ve teknik koşullar gerektirir.
Özetle, simülasyondaki bir risk senaryosu elbette ciddiye alınmalıdır; ancak simülasyon çıktısı, gerçek dünyadaki bir saldırı kabiliyetinin kanıtı olarak sunulamaz.
Veri Güvenliği, Kameralar ve Kampüs Yasağı
Modern araçların topladığı konum verileri, kamera görüntüleri ve araç içi ağ iletişimleri, özellikle savunma sanayisi tesisleri, kritik altyapılar ve yüksek güvenlikli alanlar için risk barındırabilir! Bir aracın geçtiği yerlerin görüntülerini kaydetmesi ve kablosuz ağlar üzerinden dışarı veri aktarma potansiyeli stratejik açıdan inceleme gerektirir.
Bu açıdan bakıldığında, savunma sanayisi kampüslerine yabancı üreticiye ait bağlantılı araçların sokulmaması, risk temelli bir önleyici güvenlik politikası olarak anlaşılabilir. Ancak burada üç temel hususa dikkat çekmek şarttır:
- Menşe Tek Başına Güvenlik Ölçütü Değildir: Bir aracın yabancı veya yerli olması siber güvenlik düzeyini doğrudan belirlemez. Önemli olan yazılım mimarisi ve veri işleme politikalarıdır.
- Yerli Üretim Mutlak Güvenlik Garantisi Vermez: Yerli araçlarda da yurt dışından tedarik edilen elektronik bileşenler, yazılım kütüphaneleri veya bulut hizmetleri bulunabilir. Gerçek güvenlik, sistemin bütününün denetlenebilmesine bağlıdır.
- Yasaklama Tek Başına Yetersizdir: Güvenlik; yalnızca araç kısıtlamasıyla değil, kablosuz iletişimin denetlenmesi, hassas alanların elektronik korunması ve NHTSA rehberlerinde de belirtildiği gibi sürekli erişim kontrolleri ve risk değerlendirmeleriyle sağlanır.
Ayrıca basına yansıyan haberlerde, TEI Genel Müdürü'nün şahsi açıklamaları ile ilgili kurumların ortak resmî bir kararı birbiriyle karıştırılmamalıdır; haber akışında gösterilmiş resmî bir karar metni bulunmamaktadır.
Asıl Mesele: Dijital Çağda Egemenlik ve Kanıt Disiplini
Söylemlerde karşımıza çıkan "Bugüne kadar ne söylediysek çıktı!" yaklaşımı, bilimsel bir kanıttan ziyade dikkat çekmeyi amaçlayan bir söylemdir. Geleceğe dair bir öngörü veya risk senaryosu, gerçekleştiği kanıtlanmış bir olayla eş tutulamaz. Bilim disiplini, her iddiayı kendi somut verileriyle değerlendirmeyi gerektirir.
Sonuç olarak; konuyu yalnızca "elektrikli otomobiller" parantezine sıkıştırmak teknik olarak doğru değildir. Benzer yazılımsal ve bağlantılı riskler, gelişmiş benzinli ve dizel araçlar için de geçerlidir. Asıl sormamız gereken soru şudur: Aracın yazılımını kim üretiyor-yönetiyor, verilerini kim işliyor ve sistemlerine kim erişebiliyor?
Bu soru sadece otomobiller için değil; akıllı telefonlardan insansız hava araçlarına, güvenlik kameralarından endüstriyel kontrol sistemlerine kadar geniş bir yelpazeyi kapsar. Dijital çağda teknolojik bağımsızlık ve egemenlik; cihazın nerede monte edildiğiyle değil, yazılımının ne kadar denetlenebildiği ve verisinin nasıl korunduğuyla ölçülür.
Türkiye'nin savunma sanayisinde yerli yazılım ve siber güvenlik kapasitesini artırması son derece stratejik bir adımdır. Ancak unutulmamalıdır ki dijital çağda gerçek güvenlik; korkuyla değil bilgiyle, varsayımla değil kanıtla, yalnızca yerli üretimle değil denetlenebilir ve güvenilir teknolojiyle inşa edilir.
Sonuç ve Değerlendirme
Özetle, elektrikli ve akıllı araçların siber güvenlik boyutunun tartışmaya açılması, teknolojik dönüşümün kaçınılmaz bir gereğidir. Ancak konuyu yalnızca "elektrikli otomobiller tehlikelidir" basitliğine indirgemek, teknik gerçeklerle bağdaşmaz. Motor tipi ne olursa olsun, yazılım ve kablosuz bağlantı altyapısına sahip her modern araç benzer siber risklere sahiptir.
Savunma sanayisi ve kritik altyapı tesislerinin yüksek güvenlik standartları uygulaması, potansiyel tehditlere karşı ihtiyatlı yaklaşması anlaşılır ve doğru bir stratejidir. Fakat bu politikaların temeli; genellemelere, varsayımlara veya popülist söylemlere değil; ölçülebilir teknik risk değerlendirmelerine, bağımsız denetim mekanizmalarına ve doğrulanabilir bulgulara dayanmalıdır.
Dijital çağda siber güvenlik ve teknolojik bağımsızlık; teknolojiden korkarak veya kapanarak değil, sisteme yön veren yazılımların denetlenebilirliğini sağlamakla mümkündür. Gerçek ulusal güvenlik, korkularla değil bilimsel bilgiyle; varsayımlarla değil teknik kanıtla; yalnızca cihazın fiziksel üretimiyle değil, verinin ve yazılımın tam kontrolüyle inşa edilir.
Saygılarımla.
Prof. Dr. Ayhan ERDEM
Gazi Üniversitesi Öğretim Üyesi
aerdem@gazeteankara.com.tr
Gazete Ankara DHP-Köşe Yazarı
“Türkiye’nin kalbi Ankara’nın sesi”



YORUM YAP