
Akıllı Otomobiller Siber Tehdide Dönüşebilir mi? Uluslararası Araştırmalar Gerçek Riskleri Ortaya Koyuyor
Savunma sanayisi tesislerine yabancı elektrikli araçların girişine ilişkin açıklamalar, akıllı otomobillerin siber güvenliğini yeniden Türkiye'nin gündemine taşıdı. Gazete Ankara'nın uluslararası düzenlemeler, ABD'deki resmî soruşturma kayıtları ve belgelenmiş güvenlik vakaları üzerinden yaptığı araştırma; bağlantılı araçların belirli koşullarda uzaktan müdahaleye açık olabildiğini ve hassas verilerin korunmasının stratejik önem taşıdığını gösteriyor. Ancak teknik olarak mümkün bir saldırıyla gerçekleştiği kanıtlanmış bir olay arasında önemli farklar bulunuyor.

TUSAŞ Motor Sanayii (TEI) Genel Müdürü Prof. Dr. Mahmut Faruk Akşit'in Denizli'deki bir konferansta yaptığı ve 11–12 Ekim 2026 tarihlerinde basına yansıyan değerlendirmeler, özellikle yabancı yazılımlarla çalışan bağlantılı araçların kritik tesislerde oluşturabileceği risklere dikkat çekti.
Akşit, açıklamalarında ASELSAN, ROKETSAN, HAVELSAN ve TEI'nin adını anarak yabancı elektrikli araçların kampüs girişlerine yönelik kısıtlamalardan söz etti. Açıklamalar farklı haber kaynaklarında yer almakla birlikte, söz konusu kuruluşların tamamını kapsayan ortak bir yazılı kararın kapsamı ve uygulama esasları bağımsız resmî belgeler üzerinden doğrulanabilmiş değil.
Tartışmanın bilimsel boyutu ise Gazete Ankara Dijital Haber Portalı köşe yazarı, Gazi Üniversitesi Öğretim Üyesi Prof. Dr. Ayhan Erdem tarafından 14 Ekim 2026'da yayımlanan Akıllı Araçlar Gerçekten Birer Siber Silaha Dönüşebilir mi? Teknik ve Stratejik Bir Analiz başlıklı değerlendirmeyle gündeme taşındı.
Erdem'in çalışmasında öne çıkan temel yaklaşım, siber güvenlik iddialarının teknik olasılıklar, doğrulanmış olaylar ve alınması gereken önleyici tedbirler çerçevesinde ele alınması gerektiği yönünde.
Gazete Ankara, bu değerlendirmeden hareketle ABD Ulusal Karayolu Trafik Güvenliği İdaresi (NHTSA), ABD Federal Ticaret Komisyonu (FTC), Birleşmiş Milletler Avrupa Ekonomik Komisyonu (UNECE) ve Uluslararası Standardizasyon Örgütünün (ISO) yayımladığı belgeleri inceleyerek konunun teknik ve stratejik boyutlarını araştırdı.
Modern Otomobiller Artık Hareketli Bilgisayar Sistemleri
Otomotiv endüstrisinde yaşanan dijital dönüşüm, araçların mekanik yapısını elektronik kontrol sistemleri, gelişmiş sensörler ve yazılım temelli haberleşme altyapılarıyla bütünleştirdi.
Modern otomobiller, modeline ve donanımına bağlı olarak elektronik kontrol üniteleri (ECU), kameralar, radarlar, konum belirleme sistemleri, kablosuz bağlantı modülleri ve uzaktan yazılım güncelleme teknolojileriyle donatılıyor.
Söz konusu sistemler sürüş güvenliği, araç performansı, trafik yönetimi ve kullanıcı deneyimi açısından önemli avantajlar sağlarken yeni güvenlik risklerini de beraberinde getiriyor.
NHTSA'nın 7 Eylül 2022'de güncellediği Modern Araçların Güvenliği İçin Siber Güvenlikte En İyi Uygulamalar rehberi, otomotiv sistemlerinin artan yazılım ve bağlantı bağımlılığı nedeniyle siber güvenliğin araçların tasarımından kullanım sürecine kadar değerlendirilmesi gerektiğini vurguluyor.
Burada dikkat çeken husus, siber güvenlik risklerinin yalnızca elektrikli otomobillerle sınırlı olmaması.
Gelişmiş yazılımlara ve dış haberleşme sistemlerine sahip benzinli, dizel ve hibrit otomobiller de benzer tehditlerle karşılaşabiliyor.
Dolayısıyla belirleyici olan aracın kullandığı enerji kaynağından çok elektronik mimarisi, dış bağlantıları, yazılım güvenliği ve erişim yetkilerinin nasıl yönetildiği.
2015'teki Jeep Vakası Uzaktan Müdahale Riskini Belgeledi
Otomotiv siber güvenliğinin yalnızca teorik bir konu olmadığını ortaya koyan önemli örneklerden biri, 2015 yılında gerçekleştirilen Jeep Cherokee güvenlik araştırması oldu.
Siber güvenlik araştırmacıları Charlie Miller ve Chris Valasek, belirli yazılım açıkları üzerinden bağlantılı araç sistemlerine uzaktan erişilebildiğini ve bazı araç işlevlerinin etkilenebildiğini gösterdi.
Araştırma sonrasında NHTSA tarafından 24 Temmuz 2015 tarihinde RQ 15-004 numaralı soruşturma açıldı.
NHTSA kayıtlarında, ilgili araçlarda bulunan güvenlik açıklarının yetkisiz kişilerin ağ bağlantılı kontrol sistemlerine erişmesine ve bu sistemleri manipüle etmesine imkân sağlayabildiği belirtildi.
Fiat Chrysler Automobiles tarafından başlatılan geri çağırma süreci, 2013–2015 model yıllarını kapsayan çeşitli Chrysler, Dodge, Jeep ve Ram araçlarından yaklaşık 1,4 milyonunu ilgilendirdi.
Bu sayı yalnızca Jeep Cherokee modelini değil, aynı güvenlik sorunundan etkilenebilen farklı modelleri kapsıyordu.

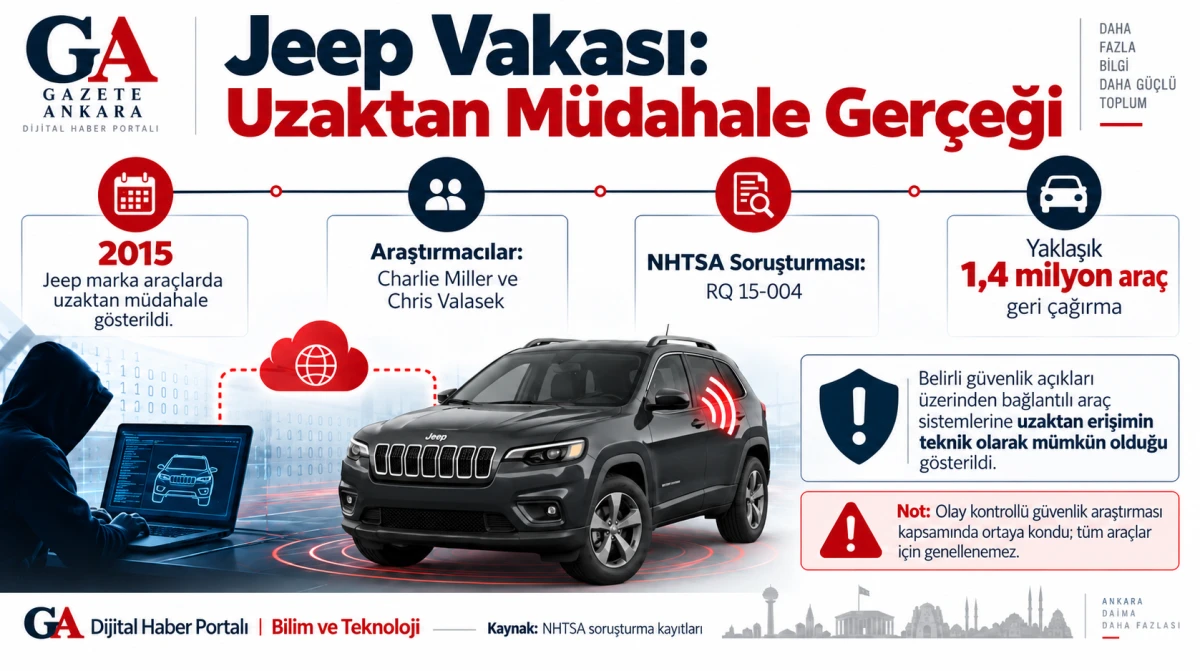 Yaklaşık geri çağırma kapsamı
NHTSA belgeleri, araştırmacıların araç ağlarına uzaktan erişim ve müdahale kapasitesini kontrollü koşullarda gösterdiğini doğruluyor. Aynı belgelerde geri çağırma kapsamındaki sistemlerin yazılım güncellemeleriyle korunmasına yönelik önlemlere de yer veriliyor.
Bununla birlikte olayın bilimsel araştırma kapsamında gerçekleştirildiği, araçların geniş çaplı bir saldırıda kullanıldığını gösteren bir bulgu sunmadığı özellikle belirtilmeli.
2015 vakasının ortaya koyduğu gerçek, belirli yazılım güvenlik açıklarının fiziksel araç sistemlerini etkileyebilmesidir. Bu bulgu, her bağlantılı otomobilin uzaktan kontrol edilebileceği anlamına gelmiyor.
Yapay Zekâ Otomobilleri Birer Saldırı Aracına Dönüştürebilir mi?
Konunun en dikkat çekici başlıklarından biri, yapay zekâ sistemlerinin otomobilleri uzaktan yönlendirerek fiziksel saldırılarda kullanabileceği iddiası.
Teknik açıdan böyle bir senaryonun değerlendirilebilmesi için birbirinden farklı üç koşulun ele alınması gerekiyor.
İlk aşama, yapay zekânın belirli bir simülasyonda saldırı senaryosu üretmesi. Bu durum, algoritmanın tanımlanan koşullar içerisinde bir seçenek oluşturduğunu gösteriyor.
İkinci aşama, gerçek bir aracın kontrol sistemlerine yetkisiz erişim sağlanabilmesi. Bunun gerçekleşmesi için istismar edilebilir bir güvenlik açığı veya ele geçirilmiş bir erişim mekanizması bulunması gerekiyor.
Üçüncü aşama ise ele geçirilen sistemlerin aracın fiziksel hareketleri üzerinde saldırı amacıyla etkili ve güvenilir kontrol sağlayabilmesi.
Bu aşamalar teknik açıdan farklı gereklilikler içeriyor.
NHTSA'nın 2022 rehberi, kritik kontrol sistemlerinin korunması, ağların uygun şekilde ayrıştırılması, yetkisiz erişimin engellenmesi ve siber güvenlik olaylarının izlenmesi gibi önlemlere dikkat çekiyor.
Bu çerçevede uzaktan saldırı riski ciddiye alınması gereken bir mühendislik problemi olmakla birlikte, yapay zekâ simülasyonunda ortaya çıkan bir senaryo, gerçek bir otomobilin bağımsız biçimde saldırı silahına dönüştürüldüğünün kanıtı olarak değerlendirilemiyor.
Prof. Dr. Ayhan Erdem de Gazete Ankara'daki yazısında bu ayrımı şu sözlerle ortaya koyuyor:
“Özetle, simülasyondaki bir risk senaryosu elbette ciddiye alınmalıdır; ancak simülasyon çıktısı, gerçek dünyadaki bir saldırı kabiliyetinin kanıtı olarak sunulamaz.”
Asıl Tehlikelerden Biri: Araçların Topladığı Hassas Veriler
Bağlantılı otomobillerle ilgili güvenlik tartışmasının bir diğer önemli boyutunu, araçların topladığı ve işlediği veriler oluşturuyor.
Konum geçmişi, sürüş davranışları, araç sensörleri ve bazı sistemlerdeki görüntü verileri; kişisel mahremiyet, ticari gizlilik ve kritik tesislerin güvenliği bakımından önem taşıyor.
Bu alanda dikkat çekici bir gelişme, ABD Federal Ticaret Komisyonunun General Motors ve OnStar hakkındaki incelemesi oldu.
FTC, 16 Ocak 2025 tarihinde kamuoyuna duyurduğu işlemde, GM ve OnStar'ın milyonlarca araçtan elde edilen hassas konum ve sürüş davranışı verilerini, tüketicileri yeterince bilgilendirmeden ve açık onaylarını almadan topladığı, kullandığı ve üçüncü taraflara sattığı iddialarını gündeme getirdi.
Komisyonun 14 Ocak 2026 tarihinde kesinleştirdiği karar ise şirketlere yönelik veri işleme ve paylaşım yükümlülükleri getirdi.

Veri işleme, açık rıza ve tüketici kontrolüne ilişkin karar yükümlülükleri
FTC kararına göre şirketlerin, belirli konum ve sürüş verilerini tüketici raporlama kuruluşlarıyla paylaşması beş yıl süreyle yasaklandı.
Ayrıca kararın 20 yıllık yürürlük süresi boyunca, belirli istisnalar dışında açık onay alınması, tüketicilerin verilerine erişebilmesi, silme talebinde bulunabilmesi ve uygun teknik koşullarda veri toplamayı sınırlandırabilmesi yönünde yükümlülükler öngörüldü.
Bu gelişme otomobillerin uzaktan ele geçirilmesiyle ilgili değil; bağlantılı araçların ürettiği verilerin korunması ve işlenmesiyle ilgili.
Ancak ortaya koyduğu sonuç önemli: Bağlantılı araçların güvenliği yalnızca direksiyon, fren veya motor kontrolünden ibaret değil. Aracın nerede bulunduğu, nasıl kullanıldığı ve hangi verileri kimlerle paylaştığı da güvenliğin ayrılmaz bir parçası.
Savunma Sanayisi Tesislerinde Neden Daha Sıkı Güvenlik Önlemleri Gerekiyor?
Savunma sanayisi kuruluşları, askerî tesisler, araştırma laboratuvarları ve kritik altyapılar, hassas bilgilerin korunması açısından özel güvenlik gereksinimlerine sahip.
Bu tesislerde kullanılan bağlantılı araçların kamera, sensör, konum belirleme ve kablosuz haberleşme özellikleri, teknik risk değerlendirmesine konu olabiliyor.
Bir aracın belirli bir alanda bulunması, o alana ilişkin bütün görüntü ve verileri kaydettiğini veya otomatik olarak başka bir ülkeye aktardığını göstermiyor.
Ancak aracın bu tür bilgileri toplayabilme ve dış sistemlerle paylaşabilme kapasitesi, kritik tesis güvenliği açısından incelenmesi gereken bir unsur.
İngiltere hükümetinin bağlantılı ve otomatik araçlar için yayımladığı siber güvenlik ilkeleri de yazılımın, veri aktarımının, tedarik zincirinin ve sistem erişimlerinin birlikte değerlendirilmesi yaklaşımını benimsiyor.
Bu kapsamda yüksek güvenlikli tesislerde araçlara veya bağlantılı elektronik cihazlara yönelik sınırlamalar, belirli tehdit senaryolarını azaltmak amacıyla uygulanabilecek önlemler arasında değerlendirilebilir.
Bununla birlikte yalnızca araçların menşeine dayalı bir sınıflandırma, tek başına yeterli bir teknik siber güvenlik değerlendirmesi yerine geçmiyor.
Uluslararası Standartlar Ne Öngörüyor?
Otomotiv siber güvenliği konusunda uluslararası düzenlemelerin gelişmesi, konunun bireysel üretici tercihlerinin ötesine geçtiğini gösteriyor.
Birleşmiş Milletler Avrupa Ekonomik Komisyonunun UN R155 ve UN R156 düzenlemeleriyle ISO ve SAE International tarafından geliştirilen ISO/SAE 21434 standardı, otomotiv güvenliği açısından önemli bir çerçeve sunuyor.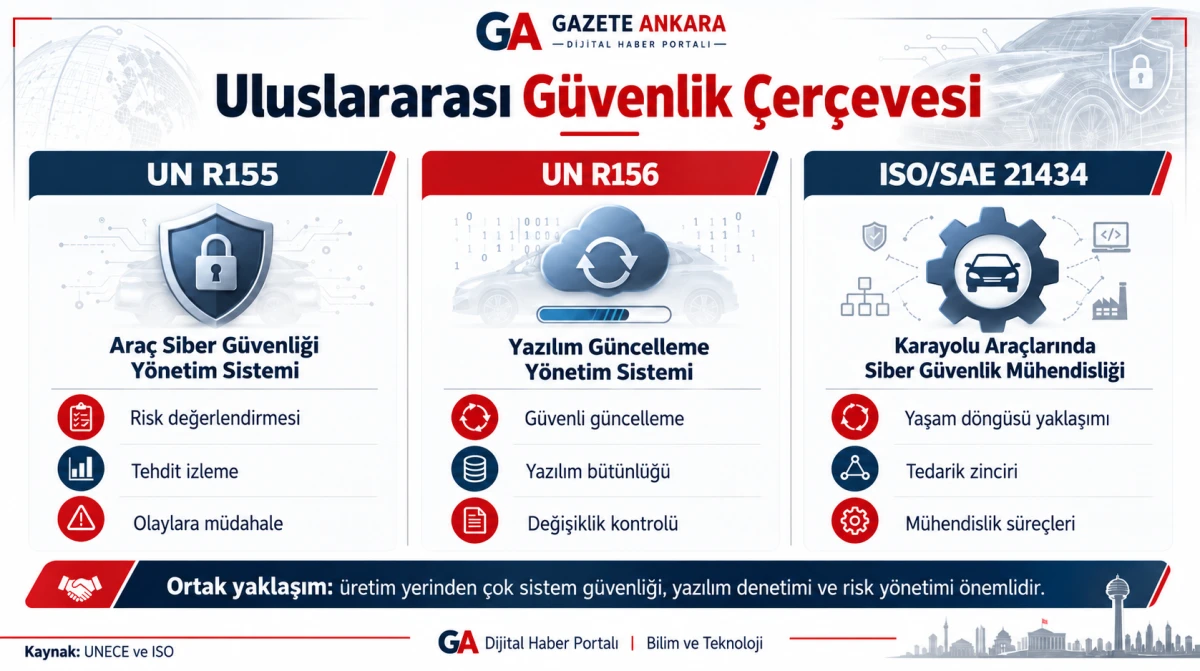
Siber Güvenlik Mühendisliği
Araç yaşam döngüsü, tedarik zinciri ve sistematik risk yönetimi.
UN R155, araç üreticilerinin siber güvenlik yönetim sistemleri oluşturmasını, tehditleri değerlendirmesini ve risk azaltma süreçlerini uygulamasını konu alıyor.
UN R156, yazılım güncelleme yönetimi ve güncelleme süreçlerinin güvenliğine ilişkin gereklilikleri düzenliyor.
2021 yılında yayımlanan ISO/SAE 21434 ise araçların elektronik ve elektriksel sistemlerinde siber güvenlik risklerinin tasarım, geliştirme, üretim, kullanım, bakım ve hizmetten çıkarma aşamalarında yönetilmesini hedefliyor.
ISO, standardın otomotiv üreticileriyle tedarikçileri arasında ortak bir siber güvenlik mühendisliği yaklaşımı geliştirilmesine katkı sağladığını belirtiyor.
Bu düzenlemelerin ortak yaklaşımı, siber güvenliğin yalnızca son ürünün teknik özelliklerine değil, ürünün bütün yaşam döngüsüne ve tedarik zincirine bağlı olduğu yönünde.
Yerli Üretim Güvenlik İçin Yeterli mi?
Savunma sanayisinde teknolojik bağımsızlık hedefi, yazılım ve elektronik sistemlerin kontrolünü stratejik açıdan önemli hâle getiriyor.
Ancak bir otomobilin yerli üretim olması, bütün elektronik bileşenlerinin ve yazılımlarının aynı ülkede geliştirildiği veya hiçbir siber güvenlik açığı taşımadığı anlamına gelmiyor.
Benzer şekilde yabancı üretim olması da tek başına aracın güvensiz olduğunu kanıtlamıyor.
Otomotiv siber güvenliği; donanım tedariki, yazılım geliştirme, haberleşme altyapısı, veri işleme, uzaktan erişim, güncelleme süreçleri ve bağımsız teknik denetimlerin birlikte değerlendirilmesini gerektiriyor.
Prof. Dr. Ayhan Erdem'in Gazete Ankara'daki yazısında öne çıkardığı değerlendirme de bu noktada önem kazanıyor:
“Menşe Tek Başına Güvenlik Ölçütü Değildir.”
Erdem, yazısında yerli üretimin önemini reddetmeden, gerçek güvenliğin sistemin bütünü üzerinde denetlenebilirlik sağlanmasına bağlı olduğuna dikkat çekiyor.
Uluslararası otomotiv siber güvenliği yaklaşımı da üretim yerinden bağımsız olarak sistemlerin risk değerlendirmesine, erişim kontrolüne ve güvenli yazılım yönetimine tabi tutulmasını esas alıyor.
Türkiye'nin Siber Güvenlik Politikaları Açısından Çıkarılabilecek Sonuçlar
İncelenen uluslararası araştırmalar ve düzenlemeler, bağlantılı araçların güvenliğinin sanayi politikası, veri yönetimi ve kritik altyapı güvenliğiyle birlikte değerlendirilmesi gerektiğini ortaya koyuyor.
Türkiye açısından öncelikli konular arasında kritik tesislere giriş yapacak bağlantılı araçların risk profillerinin belirlenmesi, hassas veri toplama kapasitesinin değerlendirilmesi ve uzaktan erişim yetkilerinin güvenli biçimde yönetilmesi bulunuyor.
Bunun yanında otomotiv sektöründe güvenli yazılım geliştirme, bağımsız siber güvenlik testleri, güncelleme yönetimi ve tedarik zinciri denetimlerinin güçlendirilmesi de önem taşıyor.
Yerli otomotiv ve savunma sanayisi teknolojilerinde geliştirilen yazılımların denetlenebilirliği, güvenilirliği ve uzun dönemli bakım kapasitesi, teknolojik bağımsızlığın temel bileşenleri arasında değerlendiriliyor.
Bütün bu başlıklar, yalnızca belirli marka veya ülkelerden gelen araçlara yönelik bir tartışmanın ötesinde, Türkiye'nin dijital teknolojilerde güvenlik ve egemenlik kapasitesine ilişkin daha geniş bir mühendislik meselesine işaret ediyor.
Sonuç: Siber Risk Belgelenmiş Bir Gerçek, Ancak Genelleme Yapılamaz
Gazete Ankara'nın uluslararası resmî kaynaklar ve belgelenmiş araştırmalar üzerinden gerçekleştirdiği inceleme, modern otomobillerin siber güvenliğinin güncel ve somut bir teknik sorun olduğunu ortaya koyuyor.
2015 yılında gerçekleştirilen Jeep araştırması, belirli güvenlik açıkları üzerinden araç sistemlerine uzaktan müdahale edilebildiğini gösterdi.
ABD Federal Ticaret Komisyonunun 2026 yılında kesinleşen General Motors ve OnStar kararı ise bağlantılı araçlardan elde edilen hassas verilerin işlenmesi ve paylaşılması konusunda ciddi sorunlar yaşanabildiğini belgeledi.
UNECE düzenlemeleri ve ISO/SAE 21434 standardı da otomotiv siber güvenliğinin uluslararası ölçekte sistematik risk yönetimi gerektirdiğini ortaya koyuyor.
Buna karşılık mevcut bulgular, bütün elektrikli otomobillerin uzaktan kontrol edilebilen saldırı araçları olduğu veya yapay zekânın herhangi bir aracı bağımsız biçimde fiziksel saldırı silahına dönüştürebildiği yönünde genel bir sonuca ulaşılmasını sağlamıyor.
Prof. Dr. Ayhan Erdem'in 14 Ekim 2026 tarihinde Gazete Ankara'da yayımlanan değerlendirmesi, söz konusu ayrımın bilimsel kanıt temelinde ele alınması gerektiğini vurguluyor.
Araştırmanın ortaya koyduğu temel sonuç, bağlantılı araçların güvenliğinin yalnızca üretim yeri veya motor teknolojisi üzerinden değil; yazılım mimarisi, erişim kontrolü, veri güvenliği, teknik denetlenebilirlik ve uluslararası standartlara uygunluk üzerinden değerlendirilmesi gerektiği.
Dijital çağda otomotiv güvenliği, yalnızca araçların fiziksel dayanıklılığıyla sınırlı değil. Aracın hangi verileri topladığı, bu verileri kimlerin işlediği ve kritik sistemlerin kimler tarafından kontrol edilebildiği de güvenliğin belirleyici unsurları arasında yer alıyor.
Haber Kaynakları
1. Gazete Ankara Dijital Haber Portalı: Prof. Dr. Ayhan Erdem, Akıllı Araçlar Gerçekten Birer Siber Silaha Dönüşebilir mi? Teknik ve Stratejik Bir Analiz, 14 Ekim 2026.
2. TEI Genel Müdürü'nün açıklamaları: Denizli24Haber ve ShiftDelete.Net, 12 Ekim 2026.
3. ABD Ulusal Karayolu Trafik Güvenliği İdaresi (NHTSA): 2015 tarihli RQ 15-004 soruşturma kaydı ve 2022 otomotiv siber güvenliği rehberi.
4. ABD Federal Ticaret Komisyonu (FTC): GM ve OnStar hakkında 14 Ocak 2026 tarihli nihai karar ve Karar dosyası.
5. Uluslararası Standardizasyon Örgütü (ISO): ISO/SAE 21434:2021 – Road Vehicles: Cybersecurity Engineering ve ISO'nun standarda ilişkin teknik açıklaması.
6. Birleşmiş Milletler Avrupa Ekonomik Komisyonu (UNECE): Araç düzenlemeleri ve WP.29 çalışmaları; UN R155 ve UN R156.
Araştırma ve haber hazırlığı: Gazete Ankara Dijital Haber Portalı – Bilim ve Teknoloji Servisi
Bilimsel değerlendirmeye katkı sağlayan kaynak yazının sahibi: Prof. Dr. Ayhan Erdem – Gazi Üniversitesi Öğretim Üyesi, Gazete Ankara Dijital Haber Portalı Köşe Yazarı
Gazete Ankara – Türkiye'nin kalbi Ankara'nın sesi


YORUM YAP