
Dijital Fırtınanın Ortasında Kara Ekim: PHP2Shell Krizi ve Siber Güvenliğin Hayati Önemi
Dijital dünyada bazen tek bir güvenlik açığı, milyonlarca insanın güvenliğini ilgilendiren küresel bir krize dönüşebilir. Bir web sitesinde başlayan teknik bir zafiyet; kurumların veri merkezlerine, elektronik ticaret platformlarına, dijital hizmetlere ve nihayetinde toplumun teknolojiye duyduğu güvene kadar uzanan geniş bir etki alanı oluşturabilir. Ekim 2026’da PHP altyapısında ortaya çıkan kritik güvenlik açıkları, bu gerçeği bir kez daha gözler önüne seriyor.

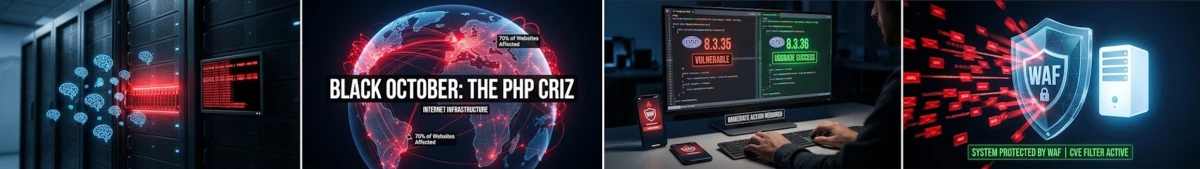
Siber güvenlik gündeminde “PHP2Shell” adıyla anılan ve CVE-2026-109618 ile CVE-2026-109619 numaralarıyla kayda geçirilen iki kritik güvenlik açığı, internet altyapısının ne kadar hassas dengeler üzerinde çalıştığını gösteriyor. 21 Ekim 2026’da yayımlanan güvenlik uyarılarında, bu açıkların belirli koşullar altında saldırganlara kullanıcı kimlik doğrulaması gerekmeksizin uzaktan kod çalıştırma imkânı verebildiği bildirildi.
Bu gelişme, bazı çevrelerde “Kara Ekim” olarak nitelendirilen dönemin siber güvenlik açısından neden önem taşıdığını anlamamızı sağlıyor. Ancak burada asıl mesele, yalnızca yeni bir saldırı tekniğinin ortaya çıkması değildir. Asıl mesele, dijital yaşamımızın temelini oluşturan yazılım bileşenlerinin güvenliğinin ne kadar hayati olduğudur.
Bir Yazılım Açığı Neden Küresel Bir Tehdide Dönüşebilir?
İnternet kullanıcıları çoğu zaman ziyaret ettikleri bir web sitesinin arka planında hangi teknolojilerin çalıştığını bilmez. Oysa ekranda gördüğümüz sayfalar, arama kutuları, kullanıcı hesapları ve çevrim içi işlemler; sunucular, veri tabanları, programlama dilleri ve birbirine bağlı yazılım bileşenleri sayesinde çalışır.
PHP, bu altyapının önemli parçalarından biridir. WordPress gibi içerik yönetim sistemlerinde ve çok sayıda web uygulamasında kullanılan PHP, dinamik internet hizmetlerinin geliştirilmesinde yaygın biçimde tercih edilir.
Bu kadar geniş bir kullanım alanına sahip bir yazılım bileşeninde kritik bir güvenlik açığı ortaya çıktığında, risk tek bir web sitesiyle sınırlı kalmaz. Aynı yazılım sürümünü kullanan farklı kurumlar, işletmeler ve hizmet sağlayıcılar da etkilenebilir.
PHP2Shell vakasında bildirilen açıklar, PHP'nin bellek yönetimi ve hata işleme süreçlerindeki sorunlarla ilişkilidir. Teknik ayrıntılara girmeden ifade etmek gerekirse, yazılımın bazı koşullarda artık geçerli olmayan veya henüz doğru biçimde hazırlanmamış bellek verileriyle işlem yapabilmesi, saldırganların sistem üzerinde kontrol elde etmesine zemin hazırlayabilir.
Uzaktan kod çalıştırma (RCE- Remote Code Execution) olarak adlandırılan bu durum, bir saldırganın hedef sistemde uzaktan komut veya kod çalıştırabilmesi anlamına gelir. Böyle bir imkânın kötüye kullanılması; sistemin yapılandırmasına, saldırganın elde ettiği yetkilere ve diğer güvenlik önlemlerine bağlı olarak veri hırsızlığına, hizmet kesintisine veya sistemin ele geçirilmesine yol açabilir.
Dolayısıyla mesele, yalnızca bir yazılım hatasının giderilmesi değildir. Mesele, dijital sistemlerin güvenilirliğinin korunmasıdır.
Tehlikenin boyutu: Açık Kapı, Sınırsız Yetki Anlamına mı Gelir?
Bir güvenlik açığının kritik olarak sınıflandırılması, her sistemin mutlaka ele geçirildiği anlamına gelmez. Ancak gerekli önlemler alınmadığında saldırganlara ciddi fırsatlar sunabileceği anlamına gelir.
PHP2Shell kapsamında yayımlanan güvenlik duyuruları, etkilenen PHP sürümlerinde uzaktan kod çalıştırma riskine dikkat çekmektedir. İnternete açık sunucular, özellikle zamanında güncellenmeyen sistemler, bu tür tehditler karşısında daha dikkatli değerlendirilmelidir.
Burada önemli bir ayrım yapmak gerekiyor: Bir web sitesinin PHP kullanması, tek başına o sitenin saldırıya uğradığını göstermez. Aynı şekilde, bir sitenin açılıyor olması da güvenli olduğu anlamına gelmez. Güvenlik durumunun anlaşılabilmesi için kullanılan sürümün, dağıtım paketinin, sunucu yapılandırmasının ve mevcut güvenlik kayıtlarının birlikte incelenmesi gerekir.
Günümüzde saldırı girişimlerinin otomasyonla yürütülebilmesi, bu değerlendirmeyi daha da önemli hâle getiriyor. Otomatik araçlar, internete açık sistemleri kısa sürede tarayabilir; bilinen zafiyetleri taşıyan sunucuları belirlemeye çalışabilir. Yapay zekâ destekli araçların bu süreçlerde kullanılması da saldırıların ölçeğini ve hızını artırabilecek bir etkendir.
Bununla birlikte, her saldırının yapay zekâ tarafından gerçekleştirildiğini veya bütün dünyadaki sistemlerin ele geçirildiğini ileri sürmek doğru değildir. Siber güvenlikte güçlü değerlendirmeler, korkutucu ifadelerden değil, doğrulanabilir bulgulardan beslenmelidir.
Sistem Yöneticileri İçin Acil Eylem Planı
Kurumların bu tür krizler karşısında izlemesi gereken yol, yalnızca güvenlik duyurularını okumaktan ibaret değildir. Riskin belirlenmesi, açıkların kapatılması, sistemlerin izlenmesi ve gerektiğinde olay müdahalesinin başlatılması gerekir.
1. PHP sürümlerini gecikmeden güncelleyin.
PHP güvenlik duyurularında belirtilen düzeltmeler şu sürümlerde yayımlanmıştır:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Bu sürümlerin öncesindeki ilgili sürümler, söz konusu açıklar bakımından risk taşıyabilir. Kurumlar, kullandıkları PHP dalına uygun düzeltilmiş sürüme geçmeli; güncellemenin gerçekten etkinleştiğini doğrulamalıdır.
Burada önemli bir ayrıntı bulunmaktadır: İşletim sistemi dağıtımları veya barındırma sağlayıcıları, güvenlik düzeltmelerini kendi paketlerine geriye dönük olarak uygulayabilir. Bu nedenle yalnızca sürüm numarasına bakarak kesin hüküm vermek yerine, kullanılan paketin üreticisi tarafından yayımlanan güvenlik duyurusu da incelenmelidir.
2. Desteği sona ermiş sürümleri gözden geçirin.
PHP 8.1 ve daha eski sürümlerin genel resmî destek durumu, güncel sürümlerden farklıdır. Güvenlik desteği sona ermiş sistemlerde risk daha dikkatli yönetilmelidir.
Bu sistemler için mümkün olan en kısa sürede desteklenen bir sürüme geçiş planlanmalıdır. Güncellemenin hemen yapılamadığı durumlarda, risk değerlendirmesine göre internet erişimi kısıtlanmalı; gerekiyorsa sistem yamalanıncaya kadar hizmet dışına alınmalıdır.
Bir web sunucusunu çevrim dışına almak, işletme açısından maliyetli olabilir. Ancak kritik bir güvenlik açığı karşısında hizmetin devamlılığı ile veri güvenliği arasında doğru dengeyi kurmak gerekir.
3. Web Uygulaması Güvenlik Duvarı kullanın.
Web Application Firewall (WAF-Web Application Firewall / Web Uygulama Güvenlik Duvarı), web uygulamalarına gelen istekleri inceleyerek bilinen saldırı örüntülerini ve şüpheli trafiği engellemeye yardımcı olur. Kurumlar, mevcut güvenlik altyapıları kapsamında WAF kurallarını gözden geçirmeli ve gerekli korumaları etkinleştirmelidir.
Ancak önemli bir noktanın altını çizmek gerekir: WAF, yazılım güncellemesinin yerine geçmez. Saldırıların bir bölümünü engelleyebilir veya geçiş sürecinde ek koruma sağlayabilir; fakat güvenlik açığını yazılımın kendisinden kaldırmaz.
4. Sunucu kayıtlarını ve olağan dışı faaliyetleri inceleyin.
Erişim kayıtlarında beklenmedik istekler, tekrarlayan hata yanıtları, açıklanamayan işlemci kullanımı artışları ve olağan dışı süreçler araştırılmalıdır. Sunucuda şüpheli bir durum tespit edilirse yalnızca ilgili kayıtların silinmesi veya hizmetin yeniden başlatılmasıyla yetinilmemeli; olayın kaynağı, etkisi ve olası veri kaybı sistematik biçimde incelenmelidir.
5. Yedekleme ve erişim yetkilerini kontrol edin.
Yedeklerin güncel, erişilebilir ve gerektiğinde geri yüklenebilir olması gerekir. Ayrıca web uygulamalarının mümkün olan en düşük yetkiyle çalıştırılması, yönetici hesaplarının korunması ve sunucuların ağ içinde gereksiz erişimlere kapatılması, olası bir ihlalin etkisini azaltabilir.
Bireysel Kullanıcılar Ne Yapmalı?
Bir yazılım güvenlik açığı, yalnızca sunucu yöneticilerinin sorunu değildir. Dijital hizmetleri kullanan herkesin de güvenlik zincirinde bir sorumluluğu vardır.
Bununla birlikte, bireysel kullanıcıların PHP sürümü güncellemesi yapması veya bir web sunucusunu teknik olarak denetlemesi beklenmez. Kullanıcıların önceliği, hesaplarını korumak ve şüpheli durumlara karşı bilinçli davranmaktır.
- Şüpheli bağlantılara tıklamayın. Güvenlik güncellemesi, şifre yenileme veya hesap doğrulama bahanesiyle gönderilen beklenmedik SMS ve e-postaları dikkatle değerlendirin.
- İki aşamalı doğrulamayı etkinleştirin. Önemli hesaplarınızda çok faktörlü kimlik doğrulama seçeneklerini kullanın.
- Parolalarınızı tekrar kullanmayın. Her önemli hesap için farklı ve güçlü parola tercih edin; parola yöneticilerinden yararlanın.
- Hesap hareketlerinizi izleyin. Tanımadığınız oturumlar veya şüpheli işlemler gördüğünüzde ilgili hizmet sağlayıcının resmî kanallarından destek alın.
- Güncel yazılımlar kullanın. İşletim sistemi, tarayıcı ve diğer uygulamalar için yayımlanan güvenlik güncellemelerini ertelemeyin.
Bir başka önemli husus da kamuoyunu bilgilendirmeyle ilgilidir. Türkiye'deki e-Devlet altyapısının, bankacılık sistemlerinin veya başka bir kritik kamu hizmetinin bu açık nedeniyle etkilenip etkilenmediği, ancak yetkili kurumların doğrulanmış açıklamalarıyla ortaya konulabilir. Belirli bir sistemde zafiyet bulunmadığına dair resmî bir açıklama olmadan, “bütün önlemler alındı” veya “hiçbir risk yok” demek doğru değildir.
Kurumlar İçin Asıl Sınav: Krizden Önce Hazırlıklı Olmak
Siber güvenlik, bir saldırı meydana geldiğinde hatırlanacak geçici bir tedbirler listesi değildir. Kurumların günlük işleyişine yerleşmesi gereken sürekli bir yönetim anlayışıdır.
Bir kurumun güvenliği, yalnızca kullandığı güvenlik duvarının gücüyle ölçülemez. Yazılımların güncelliği, çalışanların farkındalığı, erişim yetkilerinin doğru belirlenmesi, yedekleme düzeni, olay müdahale planları ve tedarik zincirinin güvenliği birlikte değerlendirilmelidir.
Özellikle kamu kurumları, üniversiteler, sağlık kuruluşları, bankalar ve dijital hizmet sağlayıcıları için bu yaklaşım hayati önemdedir. Çünkü bu kurumlarda yaşanabilecek bir güvenlik ihlali, yalnızca teknik bir kesintiye değil; kişisel verilerin korunmasından hizmet sürekliliğine, ekonomik kayıplardan kurumsal itibara kadar uzanan sonuçlara yol açabilir.
Bu nedenle kurumlar, güvenlik açıklarının yayımlanmasını beklemeden varlık envanterlerini güncel tutmalı, sistemlerini düzenli olarak denetlemeli ve kritik güvenlik güncellemelerini uygulayabilecek süreçlere sahip olmalıdır.
Sonuç ve Değerlendirme
PHP2Shell vakası, dijital çağın temel çelişkilerinden birini yeniden hatırlatıyor: Teknoloji hayatımızı kolaylaştırdıkça ona olan bağımlılığımız artıyor; bağımlılığımız arttıkça güvenliğin önemi de büyüyor.
Bugün bir yazılım açığı, dünyanın farklı noktalarındaki birbirinden bağımsız görünen kurumları aynı riskin parçası hâline getirebiliyor. Yarın başka bir programlama dilinde, işletim sisteminde veya bulut altyapısında benzer bir sorun ortaya çıkabilir. Dolayısıyla asıl mesele, yalnızca bugünkü açığı kapatmak değil, yarının tehditlerine karşı hazırlıklı bir sistem kurmaktır.
Burada üç temel sorumluluk öne çıkıyor: Yazılım geliştiricileri güvenliği tasarımın ayrılmaz bir parçası hâline getirmeli; kurumlar güncelleme, denetim ve olay müdahalesini sürekli yürütmeli; bireyler ise dijital ortamdaki kişisel güvenliklerini ihmal etmemelidir.
Unutulmamalıdır ki dijital dünyada güvenlik, yalnızca saldırıları önlemek değil, saldırıların mümkün olduğu koşulları azaltmak ve bir ihlal yaşandığında etkilerini sınırlayabilmektir.
Kara Ekim'den çıkarılması gereken ders de budur: Teknolojik ilerleme, güvenlik sorumluluğuyla birlikte yürümelidir. Çünkü dijital geleceği yalnızca daha hızlı sistemler kuranlar değil, kurdukları sistemleri güvenilir kılmayı başaranlar şekillendirecektir.
Tedbiri ertelemeyelim; güvenliği bir maliyet değil, sürdürülebilir dijital yaşamın temel şartı olarak görelim.
Saygılarımla.
Prof. Dr. Ayhan ERDEM
Gazi Üniversitesi Öğretim Üyesi
aerdem@gazeteankara.com.tr
Gazete Ankara DHP-Köşe Yazarı
“Türkiye’nin kalbi Ankara’nın sesi”





YORUM YAP